La Casa Blanca saca a su director de ciberseguridad tras la ola de caídas, según Axios
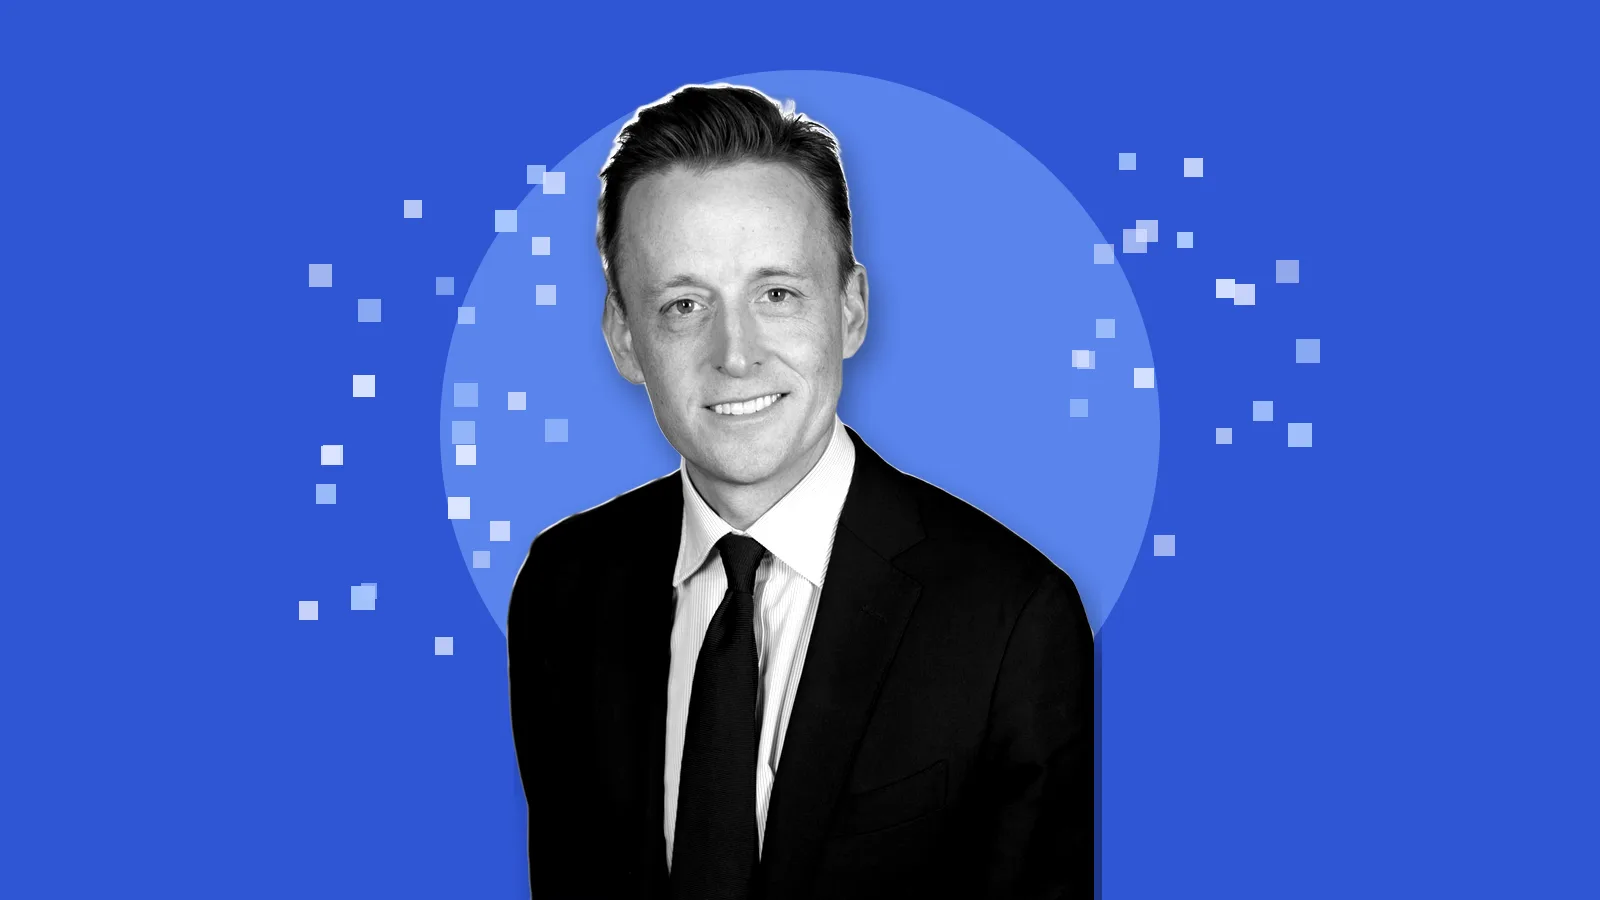
Sean Cairncross dejó de ser el director nacional cibernético de Estados Unidos, el cargo que coordina la política de ciberseguridad del gobierno desde la Casa Blanca. Lo informó Axios el jueves 19 de noviembre y un funcionario de la Casa Blanca confirmó su salida, según The Record y CBS News. Su lugar lo ocupa de forma interina Kirsten Davies, jefa de informática (CIO) del Departamento de Guerra, como el gobierno de Donald Trump llama ahora al Pentágono.
La salida no fue voluntaria, según varios medios. CBS News reportó, con base en múltiples fuentes, que Cairncross fue despedido, y Defense One dio la misma versión con un funcionario de la Casa Blanca y dos personas al tanto. Reuters informó que fue removido días después de que una serie de caídas tecnológicas afectara los viajes en avión, la banca y sistemas de seguridad nacional del país.
Una salida empujada desde la Casa Blanca
Según Axios, Stephen Miller, jefe de gabinete de la Casa Blanca, impulsó la salida porque consideraba que a Cairncross le faltaban “sólidas credenciales en ciberseguridad” para el cargo. CBS agregó que Miller llevaba tiempo queriendo sacarlo.
Cairncross, exejecutivo del Comité Nacional Republicano, fue nominado por Trump y confirmado por el Senado en agosto de 2025, recordó Defense One. Su oficina dirigió la estrategia nacional de ciberseguridad que el gobierno publicó en marzo, un documento de siete páginas que prometía “detectar, enfrentar y derrotar a los adversarios cibernéticos antes de que vulneren nuestras redes y sistemas” y mantener la ventaja de EE. UU. en IA. Tras publicar la estrategia, Cairncross pidió a las empresas compartir conocimiento técnico e información sobre amenazas para ayudar al gobierno a responder a sus adversarios, según Defense One.
Una semana de caídas en cadena
El cambio llega después de una seguidilla de fallas en la infraestructura digital de EE. UU.: la detención de todos los vuelos del país, la caída global del correo de Microsoft y la interrupción de la red clasificada de comunicaciones de la Agencia de Seguridad Nacional (NSA), enumeró The Record. Reuters lo describió como el primer gran cambio de personal del gobierno desde que empezaron las caídas.
Funcionarios del gobierno han dicho que no hay indicios de que un ciberataque coordinado haya causado los apagones, según The Record.
Quién es Kirsten Davies
Davies juró como CIO del Pentágono el 23 de diciembre de 2025, tras su nominación y confirmación en el Senado, según su biografía oficial. Antes de entrar al gobierno fue jefa de seguridad de la información de Unilever.
“Nuestra nación está en la encrucijada de las tecnologías analógicas, digitales y cuánticas”, escribió Davies en X, citada por The Record. El secretario de Guerra, Pete Hegseth, y el secretario de Estado, Marco Rubio, la felicitaron el jueves.
Su paso es interino: un director titular debe ser nominado por el presidente y confirmado por el Senado. CBS advirtió que el gobierno tiene una ventana estrecha para hacerlo, porque en enero el Senado pasa a control demócrata. Además, los senadores Thom Tillis y Ron Wyden anunciaron que bloquearán a Michael LoSapio, nominado para dirigir CISA, la agencia de ciberseguridad de infraestructura, informó The Record.
Qué significa para las empresas de la región
- No hay un giro de política anunciado, pero sí un vacío. La oficina que coordina la ciberseguridad de EE. UU. queda con jefa interina y CISA sin director confirmado.
- Revisa tu exposición a un solo proveedor. Si tu correo, tu nube o tus pagos dependen de empresas estadounidenses, la lección de la semana es tener un plan para cuando caen, sin esperar que Washington lo resuelva.
- Prepárate para más exigencias de compartir información. Desde marzo, la oficina pide a las empresas compartir datos de amenazas con el gobierno; pregunta a tus proveedores de EE. UU. qué datos comparten y cómo eso toca la información de tus clientes.
- Pregunta a tus proveedores cómo gestionan los parches. Exige aviso previo y despliegues por etapas cuando bajen un servicio para corregir una falla.
Qué mirar
Lo próximo es si Trump nomina a un director titular antes de que el Senado cambie de mayoría en enero o si Davies se queda como interina por largo tiempo. También habrá que seguir si la nominación de LoSapio para CISA sobrevive a los bloqueos y si la nueva jefatura trae exigencias para los proveedores de nube y software que atienden a la región.
A partir de información de Axios (exclusiva) y The Record (Recorded Future News).
Para seguir leyendo
Norteamérica
Caídas en EE. UU. vienen de parchar fallas halladas con IA, según The Washington Sun
Según The Washington Sun, bancos y la NSA dijeron al Congreso que las caídas de la semana vienen de parchar a toda prisa fallas halladas con IA. Senadores piden actuar.
Continuar leyendoNorteamérica
EE. UU. detiene todos sus vuelos por una falla de telecomunicaciones y descarta a la IA
La FAA frenó todos los despegues por más de cuatro horas por equipos de red viejos. Transporte y el proveedor descartan su nueva herramienta de IA, que llevaba tres días en uso.
Continuar leyendoSoftware y SaaS
Microsoft pide disculpas por la caída global que dejó sin correo, Teams ni Copilot
Microsoft atribuyó a una actualización de capacidad de red la falla que dejó sin correo, reuniones ni IA a empresas, gobiernos y hospitales: un recordatorio del costo de depender de un proveedor.
Continuar leyendo