La Comisión Europea confirma un ciberataque con IA; según Politico, usaron Artex
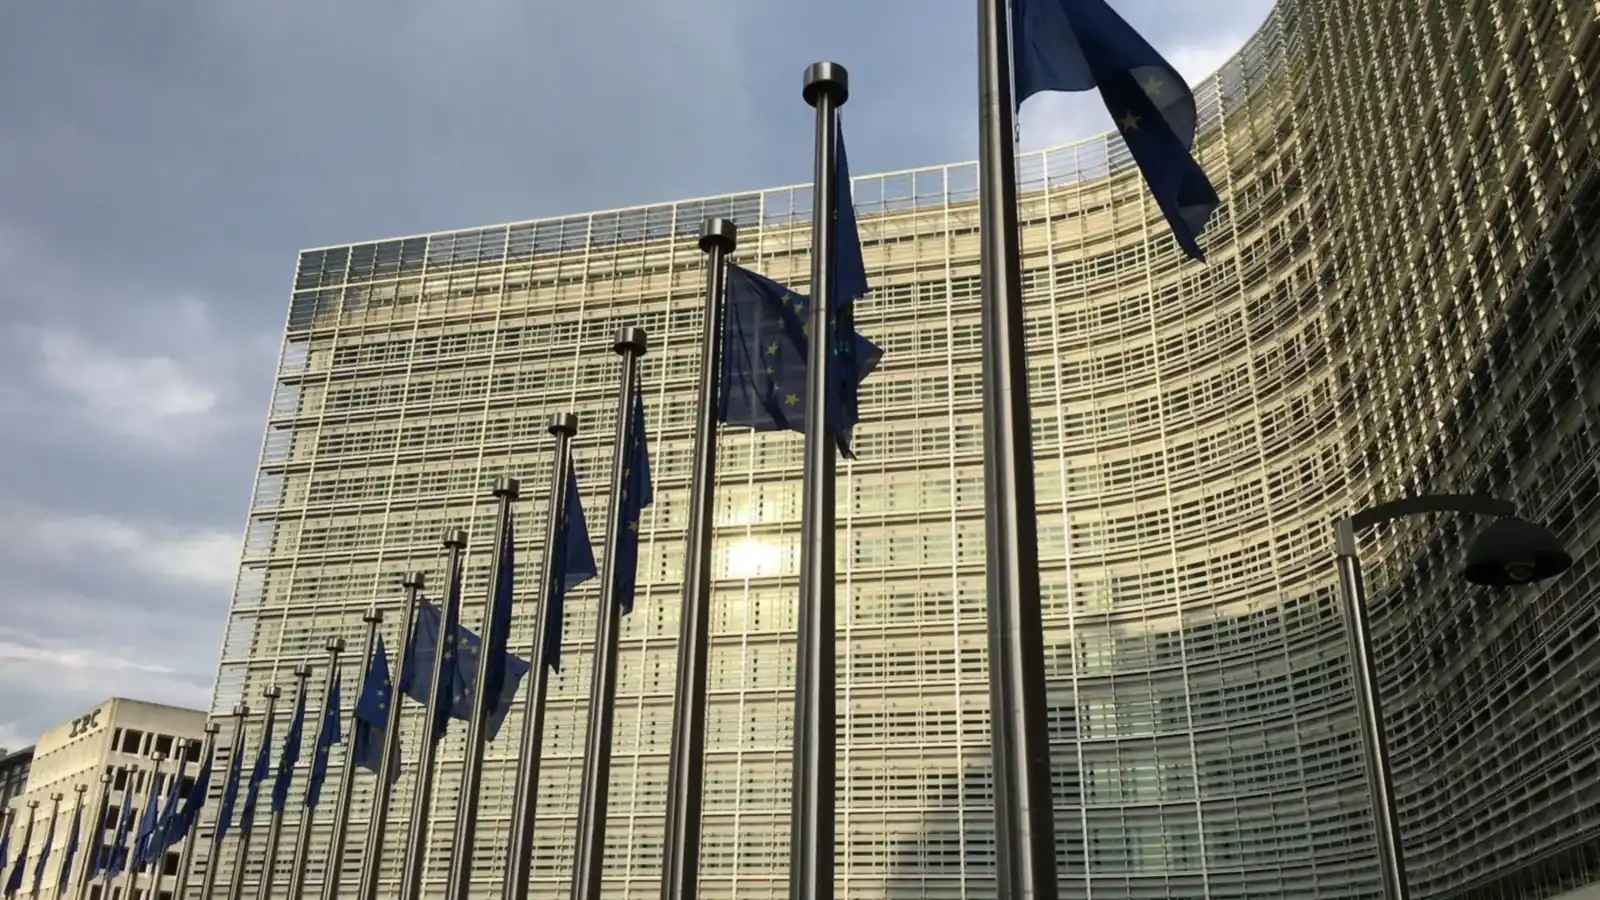
La Comisión Europea confirmó el jueves 19 de noviembre que fue blanco de un ciberataque hecho con herramientas de inteligencia artificial. “Esta fue una campaña cibernética generada por IA”, dijo su portavoz, Thomas Regnier, en la rueda de prensa diaria en Bruselas, según Reuters. El incidente se detectó el 22 de octubre y la investigación sigue abierta.
La confirmación llegó horas después de que Politico Europe publicara la exclusiva. Según ese medio, CERT-EU, el equipo de ciberseguridad de las instituciones de la Unión Europea, detectó a comienzos de noviembre que los atacantes usaron Artex, una herramienta de IA de acceso público diseñada para encontrar vulnerabilidades en sistemas informáticos. Politico informó que la interrupción duró más de 10 días. La Comisión no nombró la herramienta ni a los responsables.
Lo que dijo Bruselas
“Puedo confirmar que la Comisión tomó recientemente las medidas necesarias en respuesta a una campaña cibernética detectada”, dijo Regnier. “Como medida de protección y prevención, bajamos temporalmente varias aplicaciones y la mayoría ya fue restablecida”, agregó.
El portavoz dijo que no hay pruebas de una filtración de datos que afecte al personal de la Comisión en su conjunto, que no sabe de ninguna exigencia de rescate y que no diría a quién atribuye el ataque. A Politico le explicó que se atacaron sistemas puntuales y que, como es práctica habitual, se informó a los afectados. The Record, el medio de Recorded Future, reportó que la Comisión revisa otros sistemas de forma preventiva y está en contacto con CERT-EU y con el Supervisor Europeo de Protección de Datos.
Diez días sin recursos humanos
Según Politico, el ataque dejó fuera de servicio Sysper, la plataforma de recursos humanos donde los funcionarios ven sus liquidaciones de sueldo, piden vacaciones y registran sus horas, y MyPMO, el sistema de reembolsos médicos. Ambos volvieron a funcionar esta semana, aunque Sysper cayó de nuevo por un rato el miércoles. El martes también se vieron afectados los servicios de traducción.
Un funcionario citado por Politico de forma anónima dijo que la Comisión cree haber contenido la mayor parte del ataque, pero que el alcance del daño todavía no está claro y que los investigadores aún intentan establecer si se comprometieron datos del personal. Según el mismo medio, la Comisión convocó este mes de urgencia a su máximo órgano interno de gestión de crisis, y la comisaria de tecnología, Henna Virkkunen, informó del caso al resto de los comisarios el miércoles. Los sueldos se pagaron con normalidad.
El caso llega días después de que el FBI alertara que delincuentes y grupos ligados a Estados usan Artex para entrar a redes, en algunos casos en menos de tres horas.
Alemania sube su nivel de alerta
El mismo jueves, la Oficina Federal de Seguridad de la Información de Alemania (BSI) elevó su evaluación de la amenaza a los sistemas informáticos de “tensa” a “tensa a crítica”, según Reuters. Su informe anual dice que los ataques son “cada vez más rápidos, más baratos y más dirigidos”. Su índice de ciberamenazas subió de 124 puntos a mediados de 2025 a 238 a mediados de 2026. La BSI advirtió además que las pequeñas y medianas empresas, la base de la economía alemana, “a menudo tienen poco con qué enfrentar los ataques”.
Qué significa para las empresas de la región
- Ensaya la operación sin sistemas internos. Si tus plataformas de sueldos, vacaciones o reembolsos caen diez días, ¿cómo pagas y cómo registras las horas?
- Busca tus fallas antes que el atacante. Las mismas herramientas de IA que usan los atacantes sirven para revisar tus sistemas expuestos a internet; la BSI critica a las empresas que no lo hacen.
- Prepara qué decirle a tu equipo. En la Comisión, tres funcionarios consultados por Politico se quejaron de la falta de información. Define quién comunica, cuándo y qué se sabe de los datos personales.
- Bajar sistemas a tiempo es una opción válida. Apagar aplicaciones de forma preventiva frenó el daño en Bruselas; deja por escrito quién puede tomar esa decisión.
Qué mirar
La investigación de la Comisión sigue abierta y falta saber si hubo datos del personal comprometidos, quién estuvo detrás y cómo entraron los atacantes. También, si CERT-EU publica detalles técnicos útiles para otras organizaciones.
A partir de información de Politico Europe (Brussels Playbook, exclusiva) y Reuters (confirmación del portavoz de la Comisión en rueda de prensa).
Para seguir leyendo
Ciberseguridad
El FBI alerta por Artex, la IA de código abierto que entra a redes en menos de tres horas
Delincuentes y grupos estatales usan una herramienta abierta de agentes de IA para atacar bancos, gobiernos y proveedores. Contraseñas expuestas y proveedores mal controlados son su puerta de entrada.
Continuar leyendoEuropa
Hackers suben a 50 °C los refrigeradores de supermercados en Francia y otros países
Atacantes tomaron por internet los controladores de frío de cientos de tiendas y los pusieron en modo descongelación. Nadie reclamó la autoría. El riesgo está en cualquier equipo conectado con claves o software desactualizado.
Continuar leyendoNorteamérica
Caídas en EE. UU. vienen de parchar fallas halladas con IA, según The Washington Sun
Según The Washington Sun, bancos y la NSA dijeron al Congreso que las caídas de la semana vienen de parchar a toda prisa fallas halladas con IA. Senadores piden actuar.
Continuar leyendo