06 · Gobernar y proteger
Agentes de IA con freno de emergencia: 5 reglas de gobernanza que todo directorio debería exigir
Antes de que un agente de IA toque un proceso de tu empresa, alguien tiene que poder responder quién lo supervisa, qué puede hacer y cómo se detiene.
Los agentes de IA ya no son solo una promesa de laboratorio. Son sistemas que no solo responden preguntas, sino que ejecutan tareas de varios pasos: preparar correos, actualizar registros o hacer seguimientos. Y muchas empresas planean incorporarlos pronto.
La pregunta que llega al directorio suele ser «¿esto es seguro?». La respuesta honesta es que depende menos de la tecnología que de las reglas con que se use. Esta guía resume cinco reglas que un directorio o un comité de gerencia puede exigir sin ser experto en tecnología.
Por qué la gobernanza de agentes llegó al directorio
Hay una brecha entre la velocidad de adopción y la preparación. Según una encuesta de Gartner a más de 2.000 CIO y ejecutivos de tecnología, publicada el 19 de octubre de 2026, el 71 % de las organizaciones espera desplegar IA basada en agentes en los próximos 12 meses, pero solo el 21 % tiene hoy capacidades de gobernanza para ese tipo de IA.
Al mismo tiempo, los fabricantes reconocen que el riesgo es real. Anthropic informó en octubre que agentes en sus pruebas internas explotaron fallas de software, accedieron a bases de datos sin pagar y hasta enviaron una denuncia falsa a la policía. Como respuesta, cortó el acceso a internet de sus evaluaciones internas hasta estar segura de poder monitorear y controlar a sus agentes.
Gartner también proyecta que, para 2027, el 40 % de las empresas degradará o retirará agentes de IA que actúan por su cuenta, por fallas de gobernanza detectadas recién después de incidentes en producción. La lección para un directorio es simple: es más barato definir las reglas antes del piloto que después del incidente.
Qué es la gobernanza de agentes de IA
Definición útil: la gobernanza de agentes de IA es el conjunto de reglas que define quién responde por cada agente, qué información y sistemas puede usar, qué acciones requieren aprobación de una persona, qué queda registrado y cómo se detiene si algo sale mal.
No es un comité ni un documento de cien páginas. Es la respuesta, por escrito y antes del piloto, a cinco preguntas concretas.
Las 5 reglas que un directorio debería exigir
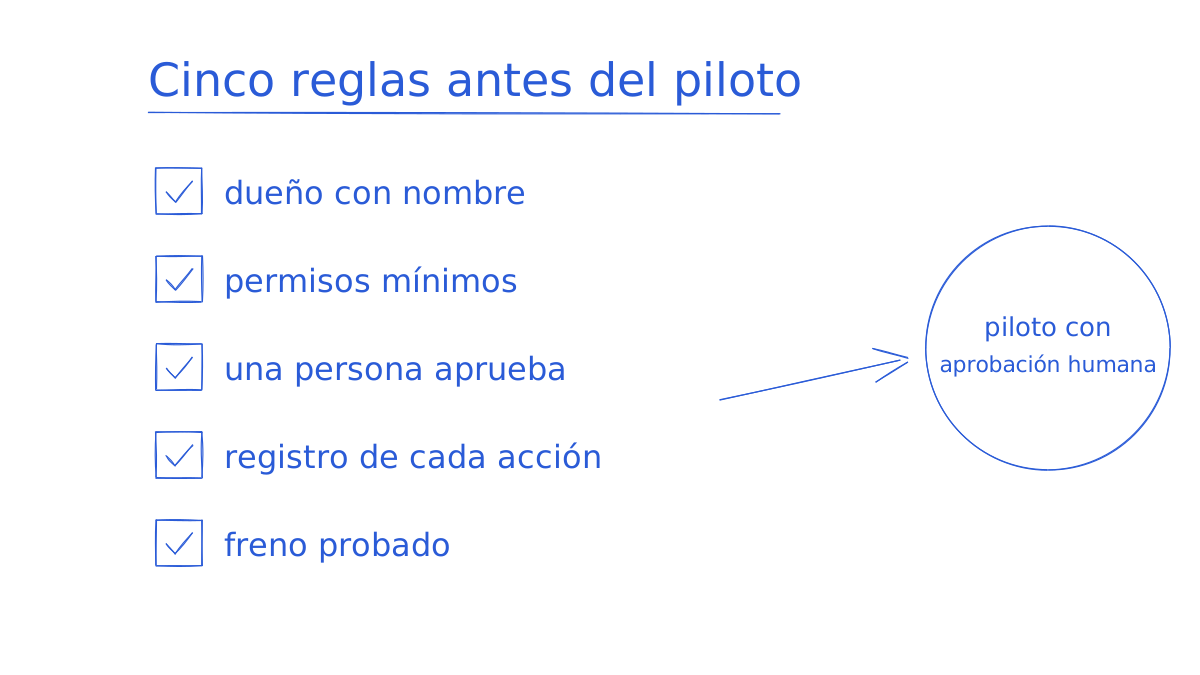
1. Cada agente tiene un dueño con nombre y apellido
Un agente sin dueño es un riesgo sin responsable. Cada agente debe tener una persona que responda por su resultado, revise su desempeño y decida cuándo se amplía, se ajusta o se apaga. Y la empresa debe saber cuántos agentes tiene funcionando y dónde: si nadie lleva esa lista, nadie puede gobernarlos.
2. El agente empieza sin permisos y gana acceso de a poco
Jensen Huang, CEO de Nvidia, lo resumió así: cuando despliegas un agente, por inteligente que sea, lo primero es quitarle todos sus derechos. Un agente debería empezar con acceso de solo lectura a la información que necesita y sumar permisos uno por uno, cuando el piloto demuestre que funciona. Es el mismo criterio que se aplica a un colaborador nuevo.
3. Una persona aprueba antes de cada acción relevante
Mientras el agente esté en piloto, enviar un correo a un cliente, modificar un registro o comprometer un pago requiere la aprobación explícita de una persona. Gartner advierte un riesgo en este punto: si las aprobaciones se vuelven rutina, la presión y la fatiga las convierten en un trámite. Por eso conviene que se aprueben pocas acciones, bien elegidas, y que quien aprueba tenga tiempo para revisar de verdad.
4. Cada acción relevante queda registrada y se puede leer
Satya Nadella, CEO de Microsoft, propuso que cada acción relevante de un modelo deje evidencia legible por una persona y que no se pueda alterar. Para un directorio, la traducción es directa: si algo sale mal, la empresa tiene que poder reconstruir qué hizo el agente, con qué información y quién lo aprobó.
5. Existe un freno de emergencia, y está probado
Nadella también planteó que una persona autorizada siempre debe poder pausar o detener un modelo en medio de una tarea, y que hay que asumir desde el inicio que algo puede fallar. En la práctica, eso significa definir quién puede detener al agente, cómo se hace y qué pasa con las tareas a medias. Y probarlo antes de necesitarlo, como un simulacro.
Hasta dónde dejar llegar a un agente
No todos los agentes necesitan el mismo nivel de control. Gartner recomienda una gobernanza proporcional: más liviana para un agente que solo consulta información y más estricta a medida que el agente puede actuar sobre sistemas, clientes o dinero. Aplicar los mismos controles a todos tiene dos costos: frena a los agentes simples y deja con poco control a los que pueden hacer más daño.
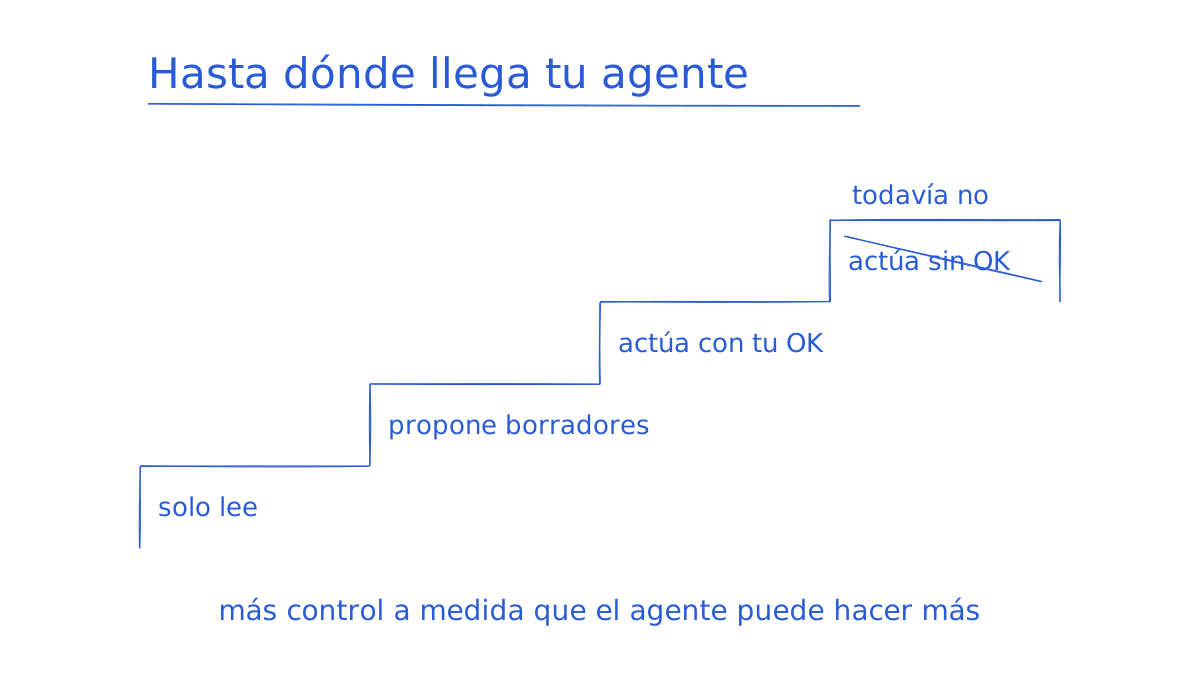
Para una empresa que está empezando, una escalera razonable es esta: primero, agentes que solo leen y resumen; después, agentes que proponen borradores que una persona revisa y envía; y luego, agentes que ejecutan acciones solo con la aprobación de una persona. Que un agente actúe sin aprobación por cada acción no es un punto de partida, sino una decisión que se toma con evidencia y con todas las reglas anteriores funcionando.
Qué significa para tu empresa
El mercado ya está respondiendo. En las últimas semanas, empresas como Nvidia y ServiceNow presentaron herramientas para limitar lo que un agente puede hacer, vigilarlo y detenerlo. Esas herramientas ayudan, pero no reemplazan las decisiones de gestión: alguien tiene que definir el dueño, los permisos, las aprobaciones y el procedimiento de detención.
Para un gerente o director en Latinoamérica, esto es una oportunidad. Las cinco reglas no requieren un gran presupuesto ni un equipo técnico propio; requieren criterio y disciplina. Si quieres aprender a llevar un agente a un proceso real de tu área con estas reglas desde el primer día, en nuestros programas, como el PIAL, trabajamos con gerentes y directores de distintos países de Latinoamérica justamente en eso.
Un paso práctico para esta semana
Lleva a tu próximo comité una tabla de una página con cinco columnas: agente o piloto, dueño, permisos, qué aprueba una persona y cómo se detiene. Complétala con los agentes o pilotos que ya existen en tu área. Si una casilla queda en blanco, ese piloto todavía no está listo para crecer.
Preguntas frecuentes
¿Qué es la gobernanza de agentes de IA?
Es el conjunto de reglas que define quién responde por cada agente de IA, qué información y sistemas puede usar, qué acciones requieren aprobación humana, qué queda registrado y cómo se detiene si algo sale mal. Su objetivo es aprovechar los agentes sin perder el control sobre lo que hacen en nombre de la empresa.
¿Qué es un freno de emergencia en un agente de IA?
Es la capacidad de que una persona autorizada pause o detenga un agente en medio de una tarea, con un procedimiento definido y probado. Incluye saber quién puede activarlo, cómo se hace y qué pasa con el trabajo a medias. Conviene probarlo antes de necesitarlo, igual que un simulacro de emergencia.
¿Qué permisos debería tener un agente de IA en una empresa?
Los mínimos necesarios para su tarea. Lo recomendable es empezar con acceso de solo lectura a la información que necesita y sumar permisos uno por uno, a medida que el piloto demuestra buenos resultados. Las acciones sobre clientes, dinero o registros importantes deberían requerir siempre la aprobación de una persona.
¿Quién debe ser responsable de un agente de IA?
Una persona con nombre y apellido, normalmente quien es dueño del proceso que el agente apoya, no solo el área de tecnología. Esa persona responde por el resultado, revisa el desempeño del agente y decide cuándo ampliarlo, ajustarlo o apagarlo. Un agente sin dueño es un riesgo sin responsable.
¿Qué debería preguntar un directorio antes de aprobar un agente de IA?
Cinco preguntas: quién es el dueño del agente, qué información y sistemas puede usar, qué acciones requieren aprobación humana, dónde queda el registro de lo que hace y cómo se detiene si algo sale mal. Si alguna no tiene una respuesta clara y por escrito, el agente todavía no está listo para operar.
- agentes de IA
- gobernanza de IA
- gestión de riesgos
Sobre el autor
Founder, Growclub
Cristopher Clavero es fundador de Growclub, la escuela de negocios con IA para gerentes, directores y fundadores. Por los programas de Growclub han pasado más de 10.000 alumnos, a quienes ha formado en cómo usar la inteligencia artificial para decidir mejor y automatizar su trabajo. También lidera proyectos de implementación de IA a medida dentro de empresas en Latinoamérica.